Commencez par cartographier le flux de données
Avant de choisir un modèle, notez quelles informations entrent dans le système, où elles sont traitées et qui reçoit la sortie. Un nom, une adresse e-mail ou une voix peuvent suffire à rendre une requête personnelle. La cartographie révèle aussi les transferts vers un fournisseur externe.
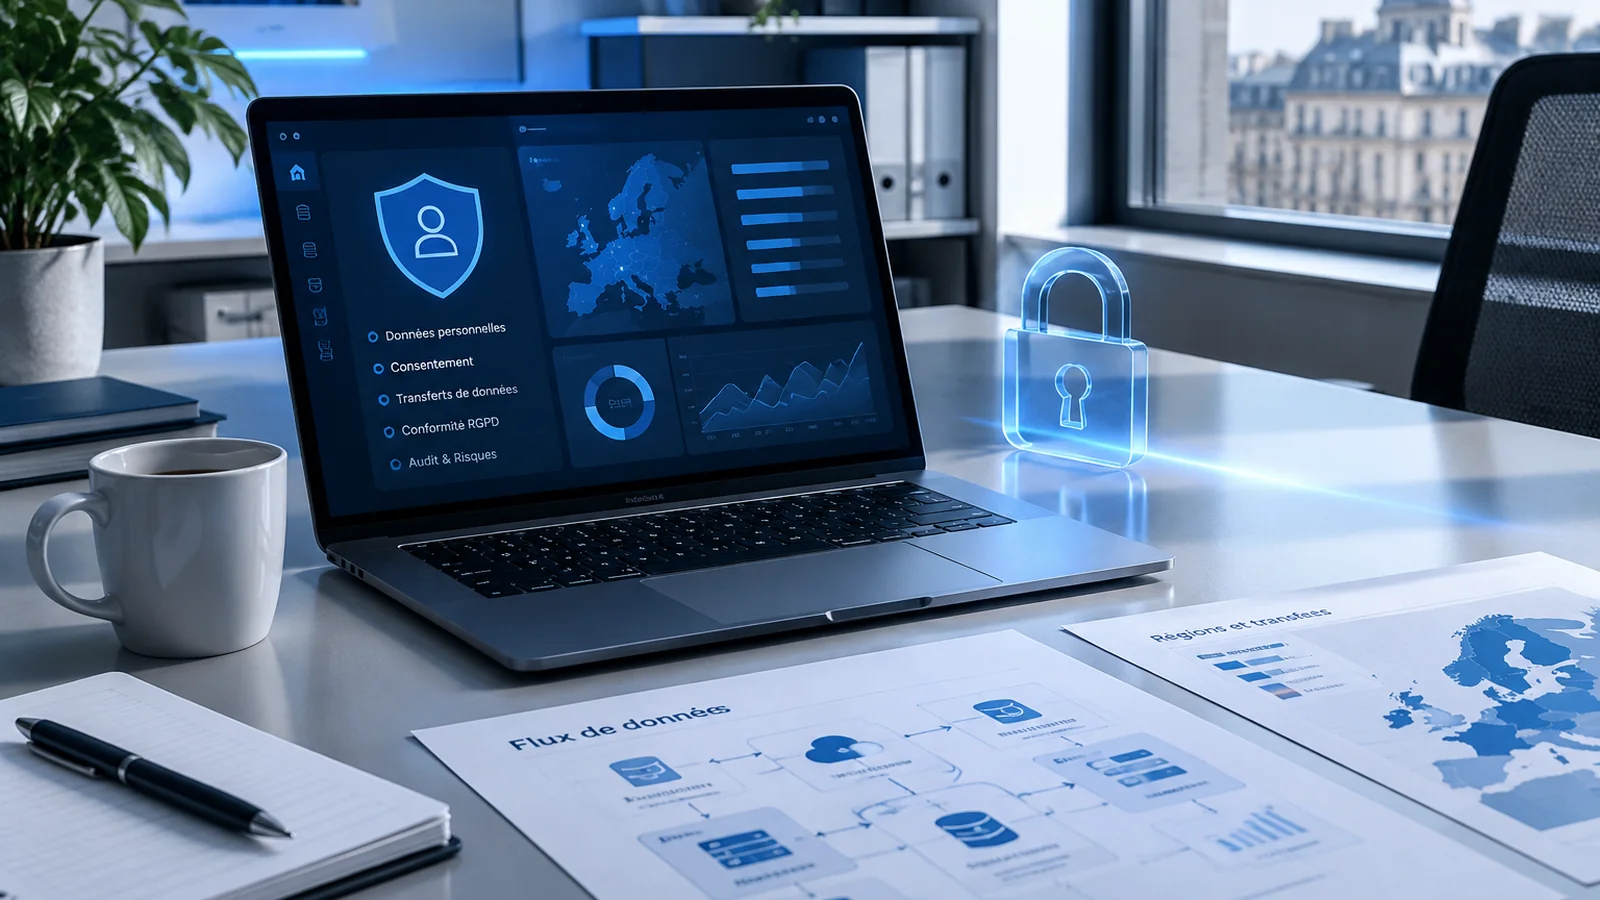
Décidez si l’usage est réellement nécessaire
Le RGPD impose de relier chaque collecte à une finalité claire. Pour résumer des comptes rendus, anonymiser les noms peut être préférable à l’envoi du document complet. Pour un assistant interne, limitez les champs accessibles et définissez une durée de conservation courte.
Trois questions avant le premier prompt
- La tâche peut-elle fonctionner avec des données synthétiques ou anonymisées ?
- Quel est le bénéfice concret par rapport à une méthode classique ?
- Qui vérifie la réponse avant qu’elle influence une personne ?
Encadrez le fournisseur et les accès
Demandez où les requêtes sont stockées, si elles servent à entraîner le service et dans quelles régions elles sont traitées. Vérifiez les rôles entre responsable de traitement et sous-traitant, les options de suppression et la procédure en cas d’incident. Un contrat ne remplace pas une configuration restrictive.
Dans l’organisation, séparez les espaces de test et de production, activez une authentification forte et conservez les journaux indispensables. Évitez de donner à un agent plus de permissions que nécessaire.
Gardez une supervision humaine traçable
Une sortie plausible peut être fausse ou discriminatoire. Préparez un échantillon de contrôle, une règle d’escalade et un bouton d’arrêt. Si l’IA aide à trier des candidatures, accorder un crédit ou prioriser un dossier, documentez les critères et laissez une personne contester le résultat.
Faites évoluer le dispositif
Réévaluez l’usage lorsque le modèle, le fournisseur ou les données changent. Mesurez les erreurs, les demandes de suppression et les accès inhabituels. Cette revue régulière rapproche la conformité d’une pratique de sécurité quotidienne plutôt que d’un dossier figé.
À retenir
Associer IA et RGPD revient à réduire les données, contrôler les prestataires et organiser une intervention humaine. En partant du flux réel, vous pouvez garder les usages utiles sans transformer chaque projet en risque invisible.